

Hackerangriff auf Supermarkt-Kühlung erreicht Deutschland
5 Min. Lesezeit
Eine Welle von Cyberangriffen auf Kühlanlagen in Supermärkten, die in Frankreich begann, hat Deutschland erreicht. In der Nacht zu Montag, dem 2. November, hörten Kühltheken, Kühlräume und Tiefkühltruhen in mehreren deutschen Märkten auf zu kühlen oder heizten sogar auf, und die Beschäftigten mussten große Mengen Lebensmittel wegwerfen. Die Polizei in Bayern, Nordrhein-Westfalen und Niedersachsen ermittelt wegen des Hackerangriffs auf Supermarkt-Kühlanlagen, der innerhalb weniger Wochen Geschäfte in mindestens zehn europäischen Ländern traf. Niemand hat sich zu den Angriffen bekannt.
Die Angriffe richteten sich nicht gegen Kundendaten oder Bezahlsysteme. Sie zielten auf die fernverwalteten Steuerungen, die Milch, Fleisch und Tiefkühlware kalt halten, ein Teil der Ladentechnik, an den die meisten Menschen nie denken.
Wie der Hackerangriff auf Supermarkt-Kühlanlagen deutsche Märkte traf
Einer der ersten deutschen Fälle war ein Edeka-Markt im niederbayerischen Reisbach. Der Betreiber schrieb auf Facebook, die Kühlung sei über Nacht auf bis zu 50 Grad Celsius hochgeheizt worden. Einige Produkte wurden an die Initiative Foodsharing zur Lebensmittelrettung abgegeben, doch der Großteil der Kühlware musste weggeworfen werden. Nach Angaben des Fachmagazins Lebensmittel Praxis ermittelt die Kriminalpolizei Landshut wegen des Verdachts des Ausspähens und der Veränderung von Daten. Ein Edeka-Sprecher sagte dem ZDF, der Hersteller der Anlage prüfe die Ursache.
In Lilienthal bei Bremen fielen in derselben Nacht Theken, Kühlräume und Tiefkühltruhen aus und erwärmten sich auf rund 30 Grad. Inhaber Daniel Breiding sagte der Nachrichtenagentur dpa, seine Mitarbeiter seien einen ganzen Tag damit beschäftigt gewesen, Wurst, Käse, Molkereiprodukte und Tiefkühlware auszuräumen. „Wir mussten Waren im Wert von über 360.000 Euro wegwerfen“, sagte er. Seine Versicherung prüft noch, ob sie zahlt. Die Zentrale Kriminalinspektion Oldenburg bearbeitet die Fälle in Niedersachsen, darunter einen weiteren in Diepholz, und versucht zu klären, ob sie zusammenhängen.
Auch Nordrhein-Westfalen war betroffen. In Wetter-Volmarstein verlor ein von der Arbeiterwohlfahrt (AWO) betriebener Supermarkt große Mengen Lebensmittel, und der Angriff richtete sich Berichten zufolge gegen die Firma, die die Kühlanlagen aus der Ferne wartet. Die Polizei in Wuppertal teilte mit, dort seien Waren verdorben, nachdem die Temperaturen am Wochenende per Fernzugriff erhöht worden waren. Im münsterländischen Raesfeld meldete ein selbstständig geführter Rewe-Markt eine gestörte Kühlung, und die Polizei prüfte, ob Hacker dahintersteckten. Laut dpa waren zudem ein Supermarkt und ein Lebensmittelbetrieb in den Landkreisen Kaiserslautern und Kusel in Rheinland-Pfalz betroffen.
Eine Welle, die in Frankreich begann
Der erste große Angriff ereignete sich am 12. Oktober in Frankreich, als die Kühlsysteme von Hunderten Filialen großer Ketten wie Intermarché und der Genossenschaft U lahmgelegt wurden. Die Abteilung für Cyberkriminalität der Pariser Staatsanwaltschaft übernahm den Fall. Am 2. November folgte eine zweite Welle in mehreren Ländern gleichzeitig. In Belgien und Luxemburg meldete Ahold Delhaize einen IT-Vorfall in mehreren Dutzend Filialen, und Carrefour zählte Probleme in rund 15 seiner 700 belgischen Standorte. In Schweden waren sieben der 800 Coop-Filialen betroffen, und in Irland nahmen 13 SuperValu-Supermärkte Kühl- und Tiefkühlware aus dem Verkauf.
Fälle wurden auch aus den Niederlanden, Estland, Finnland, Italien und Portugal gemeldet. Nach Angaben von Al Jazeera, das sich auf Reuters beruft, hatten allein an jenem Montag mehr als 100 Geschäfte in Europa überhitzte Geräte. Die Europäische Kommission hielt Krisensitzungen mit der EU-Cyberagentur ENISA und Europol ab. Agrarkommissar Christophe Hansen nannte die Angriffe einen „gezielten Versuch, unsere Lebensmittelversorgungskette zu stören und das Vertrauen der Verbraucher zu untergraben“, betonte aber, dass die Ernährungssicherheit in Europa nicht gefährdet sei.
Wie die Angreifer in die Kühlsysteme gelangten
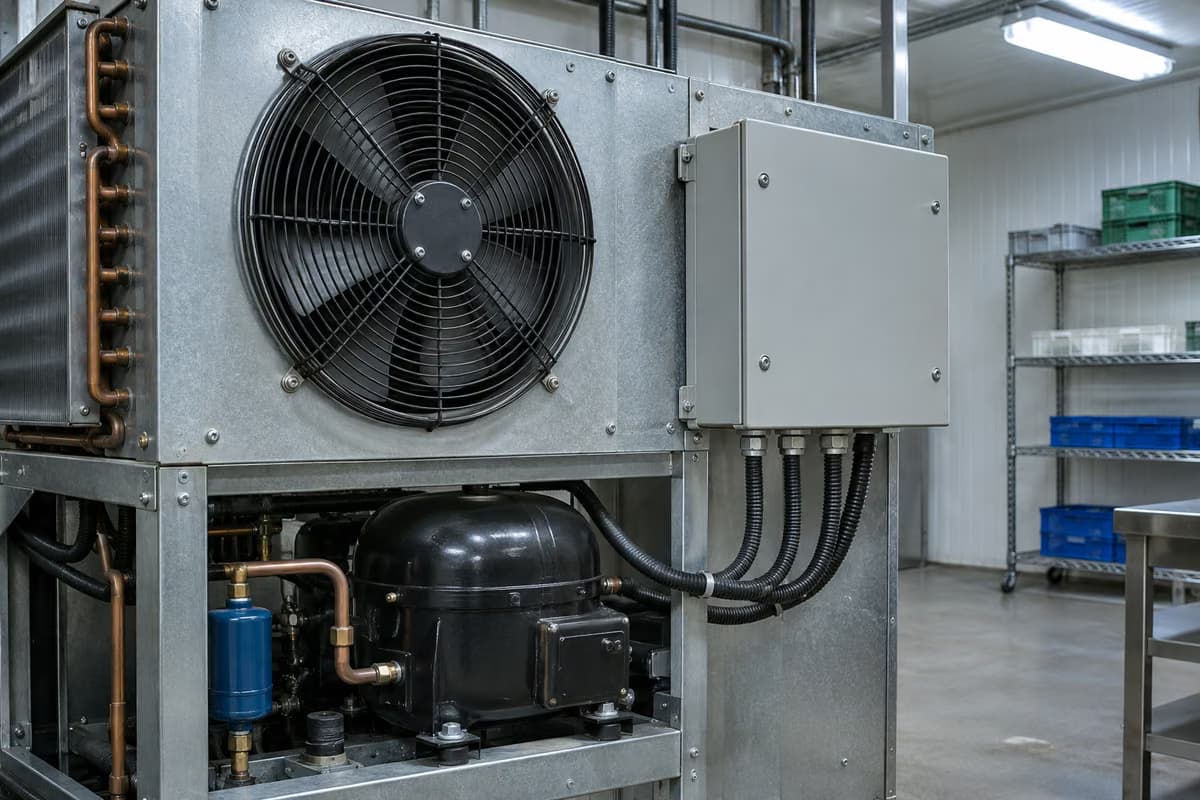
Moderne Supermarktkühlung wird von kleinen Computern gesteuert, auf die Servicefirmen über das Internet zugreifen können, um Temperaturen anzupassen oder Abtauzyklen zu starten. In den Märkten, die vom Hackerangriff auf Supermarkt-Kühlanlagen betroffen waren, nutzten die Angreifer diesen Zugang offenbar, um Geräte in den Abtaumodus zu schalten oder Zieltemperaturen weit über null einzustellen. Der dänische Hersteller Danfoss erklärte, seine Produkte seien betroffen und die Geräte hätten mit älterer Software gearbeitet, die nicht aktualisiert worden war. In Estland gelangten die Angreifer laut dpa an den Steuerungscomputer einer älteren Danfoss-Anlage.
BleepingComputer berichtet, dass eine Warnung der französischen Regierung Steuerungen von Danfoss sowie von Copeland und dessen Marke Dixell nannte. Stephan Moelans, Chef des belgischen Kälteservice-Unternehmens Sabcobel, sagte, der Angreifer habe dieselbe Schwachstelle wie in Frankreich genutzt. „Die einfachste Lösung ist, die Kühlgeräte über eine sichere Internetverbindung zu verwalten“, sagte er dem Sender RTL. Awais Rashid, Professor für Cybersicherheit an der Universität Bristol, verwies auf bekannte Schwachstellen in mehreren Steuerungen, von denen viele das Ende ihres Supportzeitraums überschritten haben.
Wer hinter den Angriffen steckt
Wer hinter dem Hackerangriff auf Supermarkt-Kühlanlagen steckt und welche Motive die Täter haben, ist unbekannt. Staatsanwaltschaften in Frankreich und Belgien haben Ermittlungen eingeleitet, und die Polizei in mehreren Bundesländern geht den Fällen vor Ort nach. Da kein Lösegeld gefordert wurde, halten vom Bayerischen Rundfunk (BR) befragte Fachleute Sabotage für ein wahrscheinliches Motiv. Einige Sicherheitsforscher haben über einen staatlich gesteuerten Akteur spekuliert, doch es gibt keine öffentlichen Belege, die auf eine bestimmte Gruppe oder ein Land hindeuten, und die Behörden haben keinen Verdächtigen genannt.
In Deutschland forderte das Bundesamt für Sicherheit in der Informationstechnik (BSI) Betreiber auf, aus dem Internet erreichbare Steuerungsanlagen nach dem Stand der Technik abzusichern, wie das ZDF berichtet. Bundesdigitalminister Karsten Wildberger verlangte einen besseren Schutz der Gebäude- und Betriebstechnik. „Auch alle Unternehmen, das gilt auch für die Verwaltung, müssen mehr Vorsorge tragen“, sagte er bei Welt TV.
Hackerangriff auf Supermarkt-Kühlanlagen: Was Kunden in Deutschland wissen sollten
Für Kunden liegt das Hauptrisiko nicht in leeren Regalen, sondern in Lebensmitteln, die sich erwärmt haben und dann wieder abgekühlt wurden. Die betroffenen deutschen Märkte haben verdorbene Produkte aus dem Verkauf genommen, und die Behörden betonen, dass die Lebensmittelversorgung gesichert ist. Trotzdem lohnt sich ein genauer Blick auf Kühl- und Tiefkühlware: dicke Eiskristalle in der Verpackung, weiche oder verformte Tiefkühlprodukte und Wasserlachen am Boden einer Tiefkühltruhe können Zeichen dafür sein, dass die Kühlkette unterbrochen wurde. Fleisch, Fisch und Milchprodukte sollten sich beim Anfassen richtig kalt anfühlen.
Wer etwas kauft, das sich als aufgetaut oder verdorben herausstellt, sollte den Kassenbon aufbewahren und das Produkt zurückbringen. Die deutschen Regeln zur Gewährleistung geben in der Regel Anspruch auf Ersatz oder Erstattung, wenn die Ware schon beim Kauf mangelhaft war. Laut einem von der Berliner Morgenpost zitierten Branchenkenner ist ein bundesweiter Ausfall in Deutschland weniger wahrscheinlich als in Frankreich, weil viele selbstständige Händler ihre Systeme selbst auswählen. Allgemeine Tipps zum Lebensmitteleinkauf finden Sie in unserem Ratgeber zum Einkaufen in Deutschland, und über einen weiteren Angriff auf IT-Systeme in Deutschland berichten wir im Artikel zum Cyberangriff auf die Universität Leipzig.
Dieser Artikel wurde aus dem Englischen übersetzt.